Autenticação em Dois Fatores: O Que É e Por Que Usar
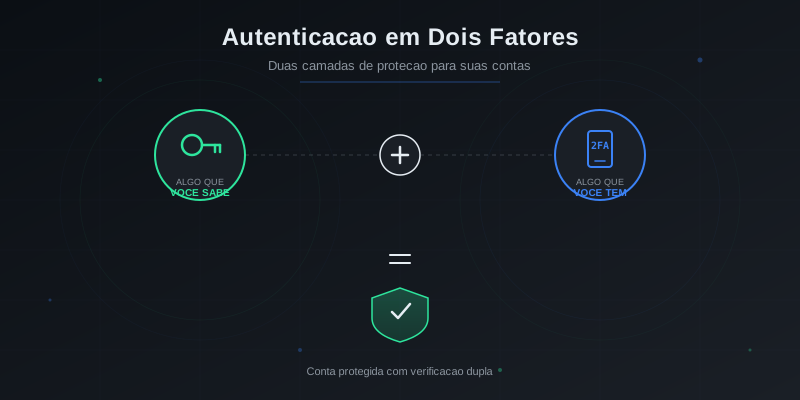
Imagine que a porta da sua casa tem uma fechadura, mas você também instalou um sistema que só abre com a sua digital. Mesmo que alguém copie sua chave, não consegue entrar sem o seu dedo. É exatamente assim que funciona a autenticação em dois fatores, também conhecida como 2FA. Uma camada extra de segurança que pode salvar suas contas online mesmo quando sua senha é descoberta.
O que é autenticação em dois fatores?
A autenticação em dois fatores é um método de segurança que exige duas provas diferentes de identidade antes de liberar o acesso à sua conta. Em vez de depender só da senha, o sistema pede uma segunda verificação.
Essa ideia vem de um conceito simples da segurança da informação: combinar fatores de categorias diferentes.
Algo que você sabe
Sua senha, PIN ou resposta a uma pergunta de segurança. É o fator mais tradicional e também o mais vulnerável.
Algo que você tem
Seu celular, uma chave de segurança física ou um cartão token. O invasor precisaria ter acesso físico ao dispositivo.
Algo que você é
Sua impressão digital, reconhecimento facial ou leitura de íris. Biometria é o fator mais difícil de falsificar.
O 2FA combina pelo menos dois desses fatores. Na prática, o mais comum é usar a senha (algo que você sabe) junto com um código gerado no celular (algo que você tem).
Por que só a senha não basta?
Senhas são roubadas com uma frequência assustadora. Vazamentos de dados, phishing, malware, ataques de força bruta. São dezenas de formas pelas quais sua senha pode acabar nas mãos erradas.
De acordo com relatórios de segurança de 2025, mais de 80% das invasões de contas acontecem por meio de credenciais comprometidas. Isso significa que o criminoso já tinha a senha da vítima antes de tentar entrar.
Com o 2FA ativado, saber a senha não é suficiente. O atacante também precisaria do seu celular ou da sua chave física para completar o login. Na maioria dos casos, isso torna a invasão inviável.
Tipos de autenticação em dois fatores
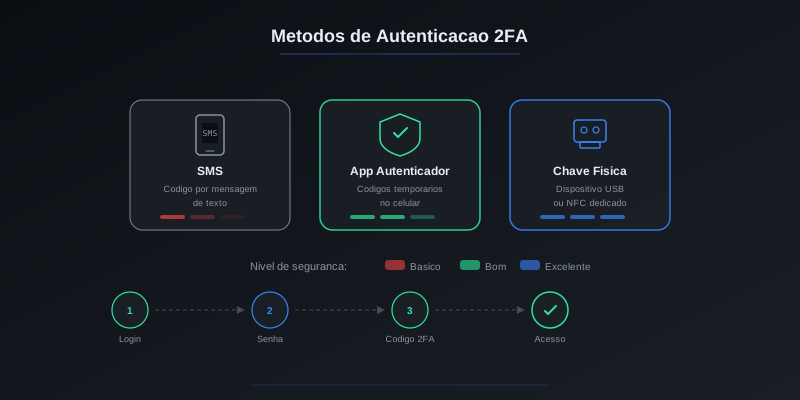
Nem todo 2FA é igual. Existem métodos mais seguros e outros mais práticos. Conheça os três principais:
1. SMS (mensagem de texto)
Você faz login com sua senha e recebe um código de 6 dígitos por SMS. É o método mais popular e o mais fácil de configurar, já que todo mundo tem um celular com chip.
Ponto fraco: golpes de SIM swap (clonagem de chip) permitem que criminosos recebam seus SMS. No Brasil, esse tipo de golpe tem crescido nos últimos anos, principalmente contra pessoas com contas bancárias digitais.
2. Aplicativo autenticador
Um aplicativo instalado no celular gera códigos temporários que mudam a cada 30 segundos. Esses códigos são gerados localmente no aparelho, sem precisar de sinal de celular ou internet.
Vantagem: como o código é gerado no próprio aparelho, não pode ser interceptado por clonagem de chip. É significativamente mais seguro que o SMS e igualmente prático.
3. Chave de segurança física
Um pequeno dispositivo USB ou NFC que você conecta ao computador ou encosta no celular para confirmar o login. É o método usado por jornalistas, ativistas e profissionais de segurança.
Vantagem: é o método mais seguro que existe. Praticamente imune a phishing porque a chave valida o domínio do site automaticamente. O ponto negativo é o custo do dispositivo e o risco de perder a chave física.
SMS vs. app autenticador: qual escolher?
Se você precisa escolher entre os dois, vá de aplicativo autenticador sempre que possível. O SMS é melhor do que nada, mas tem vulnerabilidades reais.
SMS
- +Fácil de configurar
- +Não precisa instalar nada
- -Vulnerável a clonagem de chip
- -Depende de sinal da operadora
- -Pode ser interceptado
App autenticador
- +Códigos gerados localmente
- +Funciona sem internet
- +Imune a clonagem de chip
- -Precisa instalar um app
- -Perder o celular pode travar o acesso
Como ativar o 2FA nas principais plataformas
O processo é parecido em quase todos os serviços. Você entra nas configurações de segurança, procura a opção de verificação em duas etapas e segue as instruções. Aqui vai um panorama das plataformas mais usadas no Brasil:
Vá em Configurações > Central de Contas > Senha e segurança > Autenticação de dois fatores. Você pode escolher entre SMS ou app autenticador. O Instagram também aceita códigos de recuperação, que você deve salvar em um local seguro.
Abra Configurações > Conta > Confirmação em duas etapas > Ativar. O WhatsApp pede um PIN de 6 dígitos que será solicitado periodicamente e sempre que você registrar seu número em um novo aparelho. Também pede um e-mail de recuperação.
Google (Gmail, YouTube, etc.)
Acesse myaccount.google.com > Segurança > Verificação em duas etapas. O Google oferece todas as opções: SMS, app autenticador, chave física e até notificações push no celular. A opção mais prática é usar as notificações do próprio Google.
Apps bancários
A maioria dos bancos digitais brasileiros já usa alguma forma de 2FA por padrão: biometria facial, token no app ou validação por SMS. Se o seu banco permite configurar um app autenticador como opção adicional, ative. Quanto mais camadas, melhor.
Cuidados ao usar o 2FA
Ativar o 2FA é o primeiro passo. Mas existem alguns cuidados para garantir que essa proteção não se volte contra você.
- •Salve os códigos de recuperação: quando você ativa o 2FA, a maioria dos serviços gera códigos de backup. Anote esses códigos e guarde em um lugar seguro. Se você perder o celular, eles são a única forma de recuperar o acesso
- •Faça backup do app autenticador: alguns apps permitem exportar as configurações ou sincronizar com a nuvem. Configure isso antes de precisar, não depois
- •Nunca compartilhe códigos 2FA: nenhuma empresa legítima vai pedir seu código de verificação por telefone ou mensagem. Se alguém pedir, é golpe
- •Tenha um segundo método configurado: quando possível, configure mais de um método de 2FA na mesma conta. Se um falhar, você tem alternativa
Em quais contas ativar primeiro?
Se você está começando agora, priorize na seguinte ordem:
Prioridade máxima
E-mail principal, contas bancárias e WhatsApp. Se alguém acessa seu e-mail, pode redefinir a senha de quase tudo. O e-mail é a chave mestra da sua vida digital.
Prioridade alta
Redes sociais (Instagram, Facebook, TikTok), serviços de armazenamento na nuvem e apps de compras online. Contas com dados pessoais ou cartão cadastrado merecem proteção extra.
Resumo rápido
O 2FA é uma das formas mais simples e eficazes de proteger suas contas. Leva poucos minutos para configurar e faz toda a diferença.
Ative agora
Comece pelo e-mail e pelo WhatsApp. São 5 minutos que podem evitar meses de dor de cabeça.
Prefira app autenticador
Sempre que a plataforma oferecer a opção, escolha o app autenticador em vez do SMS.
Guarde os backups
Salve os códigos de recuperação em um lugar seguro. Eles são sua rede de proteção caso perca o celular.