Engenharia Social: O Que É e Como Se Defender
Quando pensamos em ataques virtuais, a imagem que vem à cabeça é de alguém digitando códigos numa tela escura. Mas a maioria dos golpes bem-sucedidos nem toca em tecnologia. A engenharia social explora o elo mais vulnerável de qualquer sistema: o ser humano. Em vez de quebrar senhas, o atacante manipula pessoas para que elas mesmas entreguem o acesso. E no Brasil, onde golpes por telefone e WhatsApp fazem parte do cotidiano, entender isso pode evitar prejuízos enormes.
A psicologia por trás do golpe
Todo ataque de engenharia social explora gatilhos emocionais. Os criminosos sabem que, sob pressão, a gente tende a agir no impulso em vez de parar para pensar. Os gatilhos mais usados são:
Urgência
"Sua conta será bloqueada em 30 minutos." Criar pressão de tempo faz a vítima agir sem verificar nada. É o gatilho número um em golpes bancários.
Medo
"Identificamos uma compra suspeita no seu cartão." O medo de perder dinheiro paralisa o raciocínio crítico e leva a vítima a obedecer instruções sem questionar.
Autoridade
"Aqui é do departamento de segurança do banco." Fingir ser alguém com autoridade faz a vítima confiar automaticamente nas instruções.
Curiosidade
"Olha essa foto sua que encontrei..." ou "Veja quem visitou seu perfil." A curiosidade humana é quase irresistível e leva a cliques em links maliciosos.
Tipos de ataques de engenharia social
Os ataques tomam diferentes formas, mas todos seguem a mesma lógica: criar confiança falsa e depois explorar essa confiança. Conheça os principais:
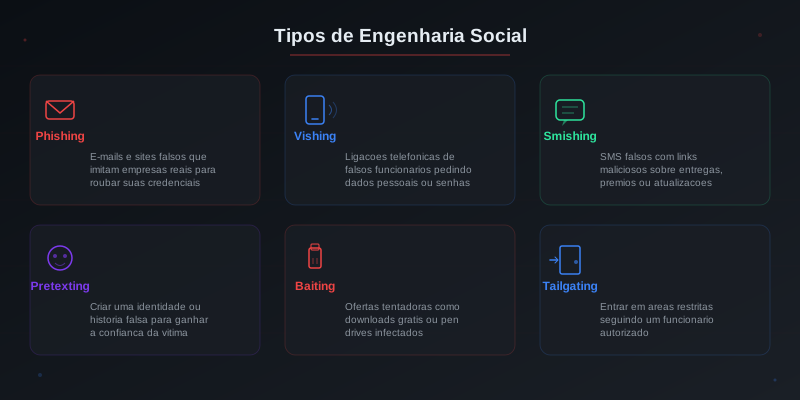
- •Phishing: e-mails ou sites falsos que imitam empresas legítimas (bancos, lojas, governo) para roubar senhas e dados financeiros.
- •Vishing (voice phishing): ligações telefônicas de golpistas se passando por atendentes de banco, operadoras ou órgãos públicos.
- •Smishing (SMS phishing): mensagens de texto com links falsos. Clássico no Brasil: "Seu pedido dos Correios está retido. Clique aqui para liberar."
- •Pretexting: o atacante cria uma identidade falsa convincente. Pode fingir ser técnico de informática, colega de trabalho ou até parente.
- •Baiting: oferta tentadora usada como isca. Pode ser um pen drive "perdido" no estacionamento da empresa ou um link para download gratuito de software pago.
- •Quid pro quo: "Estou do suporte técnico, preciso do seu login para resolver o problema." O golpista oferece ajuda em troca de informações.
- •Tailgating: no mundo físico, é entrar em uma área restrita aproveitando que alguém segurou a porta. Parece inofensivo, mas é uma técnica real usada em invasões a escritórios.
Golpes comuns no Brasil
O Brasil tem um cenário muito específico de golpes. Alguns são tão frequentes que quase todo mundo conhece alguém que caiu. Veja os mais comuns:
Falso funcionário do banco
Uma pessoa liga dizendo ser da central de segurança do seu banco. Informa que detectaram uma compra suspeita e pede que você confirme dados, instale um app de "proteção" ou até transfira dinheiro para uma "conta segura". O Banco Central já alertou diversas vezes: bancos nunca pedem senha ou transferências por telefone.
E-mail falso da Receita Federal
"Seu CPF está irregular. Regularize em 48 horas para evitar bloqueio." O e-mail tem o logo da Receita e um link que leva a um site idêntico ao gov.br. A Receita Federal não envia cobranças por e-mail nem pede dados pessoais por links.
SMS de entrega dos Correios
"Sua encomenda está retida. Pague a taxa de R$ 3,90 para liberação." O link leva a uma página falsa que captura dados do cartão de crédito. Com o crescimento do e-commerce, esse golpe se tornou um dos mais comuns do país.
Golpe do WhatsApp clonado
O criminoso liga se passando por uma empresa e pede o código de verificação que chegou por SMS. Com esse código, ele ativa o WhatsApp da vítima em outro aparelho e começa a pedir dinheiro para os contatos. Variações incluem criar um perfil novo com a foto da vítima.
Falso suporte técnico
Um pop-up aparece no computador dizendo que o sistema foi infectado e oferece um número de telefone para "suporte". O suposto técnico pede acesso remoto ao computador e instala malware ou cobra por serviços fictícios.
Como identificar uma tentativa
Ataques de engenharia social costumam ter sinais em comum. Fique atento quando perceber:
- •Pressão para agir rápido: qualquer mensagem que exija ação imediata ("faça agora", "últimos minutos") é um sinal de alerta. Instituições legítimas dão prazos razoáveis.
- •Pedido de informações sensíveis: senhas, códigos de verificação, números de cartão. Nenhuma empresa séria pede isso por telefone, e-mail ou SMS.
- •Remetente estranho: verifique o endereço de e-mail completo, não só o nome exibido. Golpistas usam domínios parecidos como "bradesc0.com" ou "nubenk.com".
- •Links suspeitos: passe o mouse sobre o link (sem clicar) e veja para onde ele realmente aponta. URLs encurtadas ou com domínios desconhecidos são bandeira vermelha.
- •Ofertas boas demais: prêmios que você não se inscreveu, promoções absurdas, empregos com salários irreais. Se parece bom demais para ser verdade, provavelmente é golpe.
Estratégias de defesa
A boa notícia é que a engenharia social é previsível. Uma vez que você entende como funciona, fica muito mais difícil cair. Aqui vão práticas que funcionam:
Verifique a identidade
Recebeu uma ligação do banco? Desligue e ligue de volta pelo número oficial que está no cartão ou no app. Nunca confie no número que aparece na tela.
Nunca compartilhe códigos
Códigos de verificação por SMS ou e-mail são pessoais e intransferíveis. Ninguém legítimo vai pedir esse código por telefone ou mensagem.
Desconfie da urgência
Quando sentir pressão para agir rápido, faça o oposto: pare. Respire. Verifique por um canal oficial. A pressa é a melhor amiga do golpista.
Ative o 2FA
A autenticação em dois fatores adiciona uma camada extra de proteção. Mesmo que o atacante consiga sua senha, precisará do segundo fator para acessar a conta.
Engenharia social no ambiente de trabalho
Funcionários são alvos frequentes porque têm acesso a sistemas internos, dados de clientes e recursos financeiros da empresa. Alguns ataques direcionados ao ambiente corporativo:
- •Spear phishing: e-mail personalizado para um funcionário específico, usando informações públicas (nome do chefe, projeto em andamento) para parecer legítimo.
- •BEC (Business Email Compromise): o atacante se passa pelo CEO ou diretor financeiro e pede transferências urgentes. Empresas brasileiras perdem milhões por ano com esse tipo de fraude.
- •Invasão física: vestir um uniforme de empresa de manutenção, entrar no prédio e plugar um dispositivo na rede. Parece cena de filme, mas acontece com mais frequência do que se imagina.
Para empresas, o treinamento periódico de funcionários é a defesa mais eficaz. Simulações de phishing, políticas claras de verificação de identidade e uma cultura que encoraje reportar tentativas suspeitas sem medo de punição fazem toda a diferença.