Phishing: O Que É e Como Não Cair Nessa Armadilha
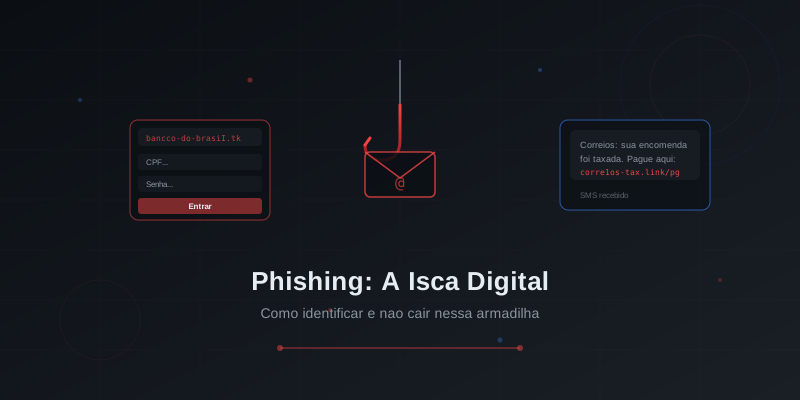
Você já recebeu um SMS dizendo que sua encomenda dos Correios foi taxada? Ou um e-mail do "banco" pedindo para atualizar seus dados com urgência? Se sim, você já foi alvo de phishing. Esse é o golpe digital mais comum no Brasil e no mundo, responsável por bilhões de reais em prejuízos todos os anos.
O nome vem do inglês "fishing" (pesca). A ideia é exatamente essa: os criminosos jogam uma isca digital e esperam que você morda. Vamos entender como isso funciona, quais são os tipos mais comuns e como se proteger.
O que é phishing, exatamente?
Phishing é uma técnica de engenharia social em que golpistas se passam por empresas, instituições ou pessoas de confiança para enganar você e roubar informações pessoais. Pode ser senha de banco, número de cartão, CPF, credenciais de e-mail ou qualquer outro dado que tenha valor.
Diferente de outros ataques que exploram falhas em sistemas, o phishing explora falhas humanas. Ele aposta na sua pressa, na sua confiança em marcas conhecidas e no medo de perder acesso a algo importante. É manipulação psicológica disfarçada de comunicação legítima.
Os tipos de phishing mais comuns
O phishing evoluiu muito desde os primeiros e-mails mal escritos com príncipes nigerianos. Hoje, os golpes são sofisticados e usam diversos canais:
E-mail phishing
O clássico. Você recebe um e-mail que parece ser de uma empresa real, com logo, cores e linguagem profissional. O link leva a uma página clonada que captura tudo que você digitar.
Spear phishing
Uma versão mais direcionada. O golpista pesquisa sobre você nas redes sociais e personaliza a mensagem com seu nome, cargo ou informações pessoais para parecer ainda mais convincente.
Smishing (SMS)
O phishing por SMS é extremamente popular no Brasil. Mensagens curtas com links encurtados que imitam Correios, bancos, operadoras de celular e até o Detran.
Vishing (voz)
Golpe por ligação telefônica. Alguém liga se passando pelo banco ou operadora, cita dados reais seus para ganhar confiança e pede que você confirme informações sensíveis.
Clone phishing
O golpista pega um e-mail legítimo que você realmente recebeu e reenvia uma cópia quase idêntica, trocando apenas o link ou anexo por uma versão maliciosa.
Phishing por WhatsApp
Muito comum no Brasil. Links maliciosos são enviados por contatos que tiveram suas contas invadidas, ou por números desconhecidos oferecendo promoções falsas.
Anatomia de um ataque de phishing
Para entender como se proteger, é importante saber como um ataque de phishing funciona na prática. O processo segue um padrão bem definido:
Etapa 1: A isca
O golpista cria uma mensagem convincente que imita uma comunicação legítima. Pode ser um alerta de segurança do banco, uma promoção imperdível, um aviso de entrega ou uma notificação da Receita Federal.
Etapa 2: O link fraudulento
A mensagem contém um link que parece legítimo à primeira vista, mas que leva a um domínio controlado pelo criminoso. Muitas vezes a URL é quase idêntica à original, trocando uma letra ou adicionando um prefixo.
Etapa 3: A página clone
O link leva a uma página que é uma cópia visual perfeita do site original. Login, campos de dados, logo, cores: tudo idêntico. Você digita suas informações achando que está no site real.
Etapa 4: O roubo
Os dados que você digitou são enviados diretamente para o criminoso. Em alguns casos, após capturar as informações, a página redireciona você para o site real, para que você nem perceba que foi enganado.
Como identificar um phishing
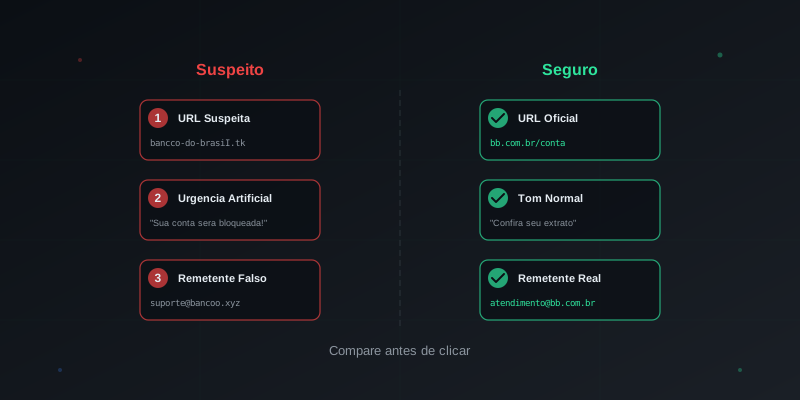
A maioria dos golpes de phishing pode ser identificada se você souber o que procurar. Estes são os sinais mais comuns:
- •URL estranha: passe o mouse sobre o link antes de clicar. Se o endereço não corresponder ao site oficial da empresa, não clique. Fique atento a trocas sutis como "bancodobrasil" virar "bancco-do-brasiI" (com I maiúsculo no lugar do L).
- •Urgência artificial: "Sua conta será bloqueada em 24 horas", "Última chance de regularizar seu CPF", "Ação imediata necessária". Golpistas adoram criar pânico porque pessoas com medo tomam decisões apressadas.
- •Remetente suspeito: verifique o endereço de e-mail completo do remetente. Bancos não enviam comunicações de endereços @gmail.com ou domínios genéricos. Cuidado com domínios que parecem oficiais mas têm erros sutis.
- •Erros de ortografia e formatação: empresas grandes têm equipes de comunicação que revisam tudo. E-mails com erros gramaticais, imagens pixeladas ou formatação desalinhada são um sinal vermelho.
- •Pedido de dados sensíveis: nenhum banco, fintech ou órgão público vai pedir sua senha, número do cartão ou código de segurança por e-mail ou SMS. Se pedirem, é golpe.
- •Ofertas boas demais: promoções com 90% de desconto, prêmios que você "ganhou" sem participar de nada, PIX de cashback que caiu na sua conta. Se parece bom demais para ser verdade, provavelmente é golpe.
Exemplos reais de phishing no Brasil
Esses são alguns dos golpes de phishing mais comuns que circulam entre brasileiros:
Falso e-mail de banco
E-mail com logo perfeito do banco dizendo que sua conta foi comprometida e que você precisa "confirmar seus dados" clicando em um link. A página de destino é uma cópia idêntica do internet banking.
SMS dos Correios
"Correios: sua encomenda foi taxada. Pague a taxa de R$ 47,50 para liberar." O link leva a um site falso que pede dados do cartão de crédito para efetuar o suposto pagamento.
Nota fiscal da Receita Federal
E-mail avisando que existe uma pendência fiscal no seu CPF e que você precisa baixar um arquivo para verificar. O anexo é um malware que rouba dados do computador.
Promoção falsa no WhatsApp
Mensagem encaminhada por um amigo prometendo brindes de marcas famosas, aniversário de grande varejista ou acesso a benefícios do governo. O link pede seus dados pessoais para "validar" a participação.
Cliquei em um link de phishing. E agora?
Primeiro: calma. Só clicar no link não significa que seus dados já foram roubados. O problema acontece quando você preenche formulários, baixa arquivos ou fornece informações na página falsa. Mas de qualquer forma, siga estes passos:
- •Desconecte-se: se você digitou login e senha em algum formulário, acesse imediatamente o site real e troque a senha. Faça logout de todas as sessões ativas.
- •Escaneie seu dispositivo: rode um antivírus atualizado para verificar se algum malware foi instalado. No celular, verifique se há aplicativos que você não instalou.
- •Monitore suas contas: fique de olho em seus extratos bancários e e-mails nos próximos dias. Qualquer movimentação estranha deve ser reportada imediatamente.
- •Ative o 2FA: se você ainda não usa autenticação em dois fatores, esse é o momento de ativar. Mesmo com a senha comprometida, o 2FA bloqueia o acesso não autorizado.
Como denunciar phishing
Denunciar golpes é importante para ajudar a tirar páginas falsas do ar e proteger outras pessoas. Veja como reportar:
- •SaferNet Brasil: aceita denúncias de crimes cibernéticos pelo site. É o principal canal brasileiro para reportar golpes online.
- •CERT.br: o Centro de Estudos, Resposta e Tratamento de Incidentes de Segurança recebe notificações de incidentes e ajuda na coordenação de respostas.
- •Delegacia virtual: se você sofreu prejuízo financeiro, registre um Boletim de Ocorrência na delegacia virtual do seu estado.
- •No próprio serviço: Gmail, Outlook e a maioria dos provedores de e-mail possuem a opção de "reportar phishing" diretamente na interface. No WhatsApp, use a opção "denunciar" no contato suspeito.
Prevenção: como se blindar contra phishing
A melhor defesa contra phishing é uma combinação de atenção com boas práticas de segurança digital:
- •Sempre verifique a URL: antes de digitar qualquer dado, confira se o endereço no navegador é realmente o do site oficial. Na dúvida, digite o endereço manualmente em vez de clicar no link.
- •Desconfie de urgência: empresas sérias não ameaçam bloquear sua conta se você não agir em minutos. Se uma mensagem te deixar ansioso, pare e verifique por outro canal.
- •Use autenticação em dois fatores: mesmo que um golpista consiga sua senha, o 2FA impede que ele acesse sua conta.
- •Mantenha tudo atualizado: navegadores e sistemas operacionais atualizados possuem filtros anti-phishing mais eficientes e bloqueiam sites conhecidos automaticamente.
- •Nunca forneça dados por e-mail ou SMS: nenhuma instituição legítima pede senhas, números de cartão ou códigos de verificação por esses canais. Se pedirem, é golpe.
Conclusão
Phishing é o golpe digital mais democrático que existe: atinge todo mundo, independente de idade, profissão ou nível de conhecimento técnico. Os criminosos estão cada vez mais criativos e as iscas cada vez mais convincentes.
Mas a boa notícia é que a grande maioria dos ataques pode ser evitada com atenção e hábitos simples. Verifique URLs antes de clicar, desconfie de mensagens urgentes, nunca forneça dados sensíveis por canais não oficiais e mantenha o 2FA ativo em todas as suas contas. Quanto mais informado você estiver, mais difícil fica para os golpistas terem sucesso.